2026年10月、ホームページのさまざまな仕組みで使われている「PHP」というプログラムに、重大な脆弱性(セキュリティ上の欠陥)が見つかりました。国内でも、レンタルサーバー会社やネットサービスが予防のために管理画面を一時停止するなど、大きなニュースになっています。
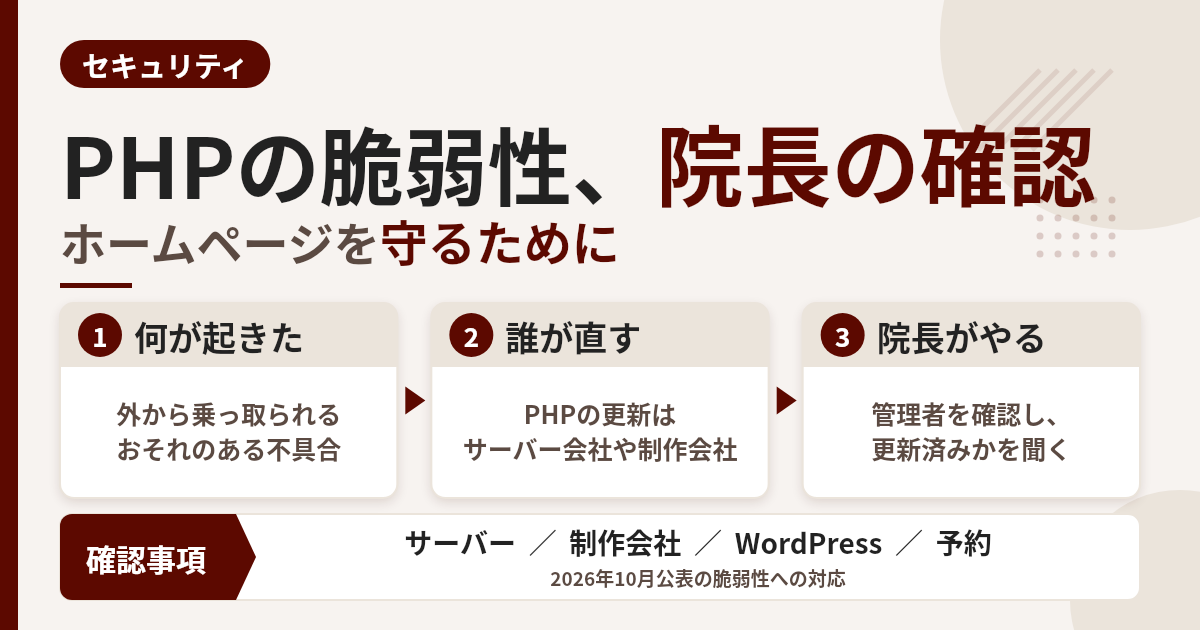
結論からお伝えすると、院長先生がご自身でプログラムを直す必要はありません。大切なのは、「自院のホームページを誰が管理していて、その人がもう対応を済ませたか」を確認することです。この記事では、経緯をかんたんにご説明したうえで、院長先生が確認しておきたいことをまとめます。
この記事の要点
- PHPに、ログインしなくても外部から乗っ取られるおそれのある脆弱性が2件見つかった
- 2026年10月21日(日本時間の夜)に、直した版のPHPが公開された
- 直すのはサーバー会社やホームページの制作会社。院長は「誰が管理しているか」と「更新済みか」を確認する
- WordPressやプラグインの更新だけでは、この問題は直らない
新しい制度や届出への対応で、何を確認すればよいか迷ったときは、事務長代行のincrewにご相談ください。
無料のオンライン相談(Zoom)はこちら →
何が起きたのか(経緯)
PHPは、WordPressをはじめ、さまざまなホームページの裏側で動いているプログラムです。歯科医院のホームページも、WordPressで作られていれば、ほぼ間違いなくPHPが使われています。
| 日付(日本時間) | できごと |
|---|---|
| 2026年10月20日 | PHPの開発元のセキュリティチームが、深刻度の高い脆弱性2件を直す版を、翌日に公開すると予告 |
| 2026年10月21日(昼〜夕方) | IPA(情報処理推進機構)が事前の準備を呼びかけ。国内のレンタルサーバー会社などが、予防のために管理画面などを一時停止 |
| 2026年10月21日 23時ごろ | 直した版のPHP(8.5.12・8.4.27・8.3.36・8.2.35)が公開。開発元は「すべての利用者がすぐに更新すること」を強く勧めている |
脆弱性の番号は「CVE-2026-109618」と「CVE-2026-109619」で、「php2shell」とも呼ばれています。開発元の評価では、深刻度は10点満点中9.2の「緊急」です。悪用されると、ログインしていない第三者が、サーバーの上で勝手にプログラムを動かせてしまうおそれがあります。
歯科医院にどんな影響があるか
放っておくと、ホームページが書き換えられたり、ウイルスを配る場所に使われたりするおそれがあります。患者さんが安心して見ているホームページだからこそ、早めの確認が大切です。
特に、次のような仕組みをホームページで使っている場合は、影響を受ける可能性があります。
- WordPressで作ったホームページ・ブログ
- ホームページに付いているお問い合わせフォーム・採用の応募フォーム
- サーバーの上で動いているWeb予約やWeb問診のしくみ(自院のサーバーで動かしている場合)
一方で、外部の会社が提供している予約サービスや電子カルテなどは、その会社が対応する範囲です。対応状況は、各社のお知らせで確認するのが確実です。
院長先生がやること
院長先生の役割は、「管理している人に確認すること」です。次の順に進めると迷いません。
- ホームページを誰が管理しているかを確かめる。制作会社・HP管理業者・院内のスタッフ・ご自身のどれかです。契約書や、毎月の請求書の宛名から分かることが多いです。
- サーバーの種類を確かめる。エックスサーバーやさくらのレンタルサーバーのような「共用サーバー」なら、PHPの更新はサーバー会社が行います。自分専用のサーバー(VPSなど)の場合は、管理している人が更新する必要があります。
- 管理している人に、次の3点を聞く。「今回のPHPの脆弱性に対応済みか」「PHPのバージョンはいくつになったか」「ホームページに不審な変化(書き換え・知らないページ・知らない管理者)がないか確認したか」です。
- サーバー会社のお知らせを見る。ご自身で契約している場合は、サーバー会社のお知らせページで、今回のPHPの更新が終わったかを確認します。
- 古いPHP(8.1以前)を使っていないか確認する。開発元は8.1以前の更新を終えています。古いまま使っている場合は、新しい版へ切り替える計画を、管理している人と相談します。
WordPress本体やプラグインの更新も大切ですが、今回はPHPそのものの問題なので、それだけでは直りません。「WordPressは最新です」という返事だけで終わらせず、PHPの更新を確認するのがポイントです。
制度が変わったときの確認と準備を、お任せいただけます
施設基準の届出やベースアップ評価料の報告書など、制度対応に必要な確認事項の整理と書類の準備、院内掲示とホームページ掲載用の文章の案まで、私たちがお手伝いします。
確認するときのチェックリスト
- ホームページの管理者(会社名・担当者・連絡先)が分かっている
- サーバーが共用サーバーか、専用サーバーかが分かっている
- PHPのバージョンが、8.5.12・8.4.27・8.3.36・8.2.35以降になっている(またはサーバー会社が対応済みと案内している)
- WordPressの管理者アカウントに、知らない人が増えていない
- ホームページに、見覚えのないページや文章が出ていない
- ホームページのバックアップ(控え)がとられている
- お問い合わせフォームから、いつもどおりメールが届いている
管理している人がいない、または連絡がつかない場合は、早めにサーバー会社に相談してください。
私たちが確認していること
私たちは事務長代行として、院長先生と制作会社・サーバー会社の間に入り、確認と連絡を進めています。今回のように、専門用語が多いお知らせが急に出たときこそ、「何を、誰に、どう聞けばよいか」を整理する役が必要だと考えています。
制作会社にお願いするときは、「何を・なぜ・どう対応してほしいか」を1通にまとめて伝えると、やり取りが少なくて済みます。たとえば、次のような一文です。
例:「2026年10月に公表されたPHPの脆弱性(CVE-2026-109618・CVE-2026-109619)について、当院のホームページで対応が済んでいるか、PHPのバージョンとあわせて教えてください。あわせて、不審な書き換えがないかの確認もお願いします。」
よくある質問
Q. ホームページを一時的に止めたほうがよいですか?
A. 共用サーバーでサーバー会社が更新を進めている場合、院長先生の判断で止める必要は通常ありません。専用サーバーで更新がすぐにできない場合などは、止めるかどうかを管理している人と相談してください。
Q. WordPressのプラグインを更新すれば安心ですか?
A. いいえ。今回はPHPそのものの問題なので、WordPressやプラグインの更新だけでは直りません。PHPが新しい版に更新されたかを、管理している人やサーバー会社に確認してください。
Q. 患者さんの個人情報は大丈夫ですか?
A. ホームページのフォームから届いた情報がサーバーに残る作りになっている場合は、影響を受けるおそれがあります。管理している人に、フォームの情報がどこに保存されているか、不審なアクセスがなかったかを確認してください。
まとめ
今回のPHPの脆弱性は深刻ですが、院長先生がご自身でプログラムを直す必要はありません。まずは今日、「ホームページを誰が管理しているか」を確かめ、その人に「PHPの脆弱性に対応済みか」を聞いてみてください。最新の情報は、PHPの開発元やIPA、ご利用のサーバー会社のお知らせでご確認ください。
参考にした公表情報
PHP「Security advisory: Critical remote code execution vulnerabilities, update now」(2026/10/21)
IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026/10/21)
この記事は、2026年10月22日時点で公表されている情報をもとにまとめたものです。対応状況は日々変わるため、最新の情報は各公表元とご利用のサーバー会社のお知らせでご確認ください。
関連する導入事例・よくある質問
この記事を書いた人
池田 直史いけだ なおふみ
株式会社increw 代表取締役/歯科医院の事務長代行
歯科業界に特化した就職・転職エージェントとして15年、1,000名以上の求職者相談と、1,500件以上の歯科医院の採用相談に携わる。現役の歯科医院事務長として、関西の約20医院で採用・労務・制度対応・数字の管理を支援。歯科医師向け経営セミナー「ニッチの会」を共同主催。歯科衛生士学校やデンタルショーでの講演実績あり。
運営:株式会社increw(歯科医院の事務長代行) 〒564-0053 大阪府吹田市江の木町9-23
お問い合わせ:無料のオンライン相談・資料請求